
Acceso de Internet Completo (nuevo 2026)
3. Autoconfiguración IPv6
Neighbor Discovery y Autoconfiguración IPv6
Redes II · Escenario previo al acceso a Google y YouTube, que son los capítulos siguientes.
Antes de abrir el navegador, la PC necesita preparar su interfaz IPv6. Este apunte explica cómo forma una dirección local, descubre al router, aprende un prefijo y construye una dirección para comunicarse fuera de la LAN. El foco está en quién recibe cada mensaje y en cómo se obtienen las direcciones unicast y multicast utilizadas.
1 Escenario de red
La topología es PC — LAN Ethernet — router — WAN — Internet.
| Elemento | Configuración del ejemplo |
| LAN Ethernet | Prefijo anunciado 2001:db8:100:1::/64 |
| PC | MAC 00:11:22:33:44:55; al inicio sin IPv6 utilizable |
| Router lado LAN | LLA fe80::1; MAC AA:AA:AA:AA:AA:01 |
| Router lado LAN opcional | GUA 2001:db8:100:1::1/64 |
| Router lado WAN | 2001:db8:200:10::1/64 |
| Servidores del apunte posterior | Google 2001:db8:300::100; YouTube 2001:db8:400::200 |
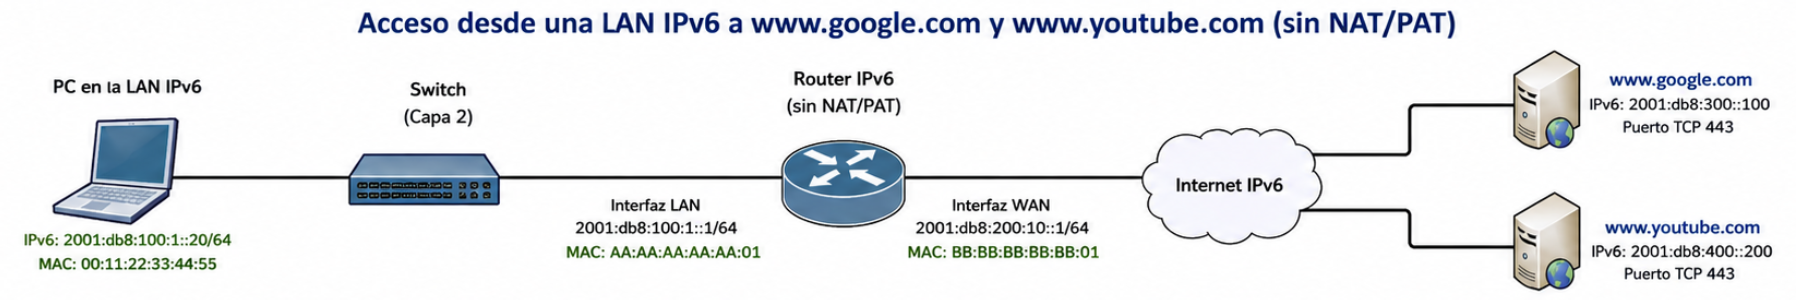
Durante la autoconfiguración, los mensajes que estudiamos se intercambian en la LAN. Todavía no se envían paquetes a Google ni a YouTube, eso se analiza en el siguiente capítulo.
Las direcciones 2001:db8::/32 están reservadas para esta documentación.
Representan direcciones globales del escenario, pero no permiten probar conectividad real a Internet. Las MAC también son ilustrativas.
2 Qué significa ND
Neighbor Discovery (ND — descubrimiento de vecinos), también llamado Neighbor Discovery Protocol (NDP — protocolo de descubrimiento de vecinos), es un conjunto de funciones de IPv6. Ayuda a descubrir routers y vecinos del mismo enlace y a conocer sus direcciones de capa 2.
Dos procedimientos : SLAAC y DAD se apoyan en los mensajes de ND , pero son procedimientos con objetivos distintos.
- Stateless Address Autoconfiguration (SLAAC — autoconfiguración de direcciones sin estado) forma direcciones sin que un servidor asigne individualmente cada dirección.
- Duplicate Address Detection (DAD — detección de direcciones duplicadas) comprueba una dirección candidata antes de usarla normalmente. [1, 2]
3 Unicast, multicast y anycast
El tipo de dirección destino indica a quién se entrega el paquete IPv6. Ese concepto debe distinguirse de la dirección MAC de la trama que lo transporta.
| Tipo | Significado | Ejemplo |
| Unicast | Una interfaz concreta | fe80::1 |
| Multicast | Interfaces que pertenecen a un grupo | ff02::2 |
| Anycast | Una de varias interfaces con la misma dirección, según el encaminamiento | Esta no se utiliza en nuestro caso de análisis |
IPv6 no utiliza direcciones de broadcast. Para comunicaciones grupales utiliza multicast.
El multicast permite seleccionar grupos.
- NODOS ff02::1 que incluye todos los nodos IPv6 del enlace, notar entre los NODOS, host común o equipos , pueden existir ROUTERS
- ROUTERS ff02::2 incluye sus routers, notar que entre los ROUTERS NO se incluyen a equipos o host.
Un host común , entiéndase computadora, servidor , etc , NO un router, pertenece al primer grupo y no al segundo. [3].
ff02::2 es multicast, pero no se construye con bits de una MAC ni de una IPv6 particular.
Es una dirección predefinida que significa «todos los routers de este enlace»., se puede ver que es una forma sencilla de comunicarse con un router :-) .
Tenemos dos multicast diferentes:
| Multicast | Cómo se obtiene | Para qué se utiliza |
|---|---|---|
Todos los routers ff02::2 |
Dirección predefinida | Enviar un RS para descubrir routers |
Nodo solicitado ff02::1:ffXX:XXXX |
Prefijo fijo + últimos 24 bits de la IPv6 objetivo | Enviar un NS multicast para resolver una dirección o realizar DAD |
Por ejemplo, para resolver la MAC correspondiente a fe80::1: , la MAC de la interfaz del enlace del Router.
IPv6 objetivo:             fe80::1
Últimos 24 bits:           00:00:01
Multicast de nodo solicitado: ff02::1:ff00:1
Pero para descubrir al router, la PC envía a ff02::2, porque todavía no conoce una IPv6 objetivo individual. Ambos grupos están definidos en la arquitectura de IPv6. rfc-editor.org
Además, hay otro cálculo distinto: la MAC Ethernet destino de cualquier multicast IPv6 se forma con 33:33 seguido de los últimos 32 bits de esa dirección multicast:
Mensaje de Router Solicitation RS:
IPv6 destino: ff02::2 (capa 3, está predefinida)
MAC destino:  33:33:00:00:00:02 (capa 2)

NS para resolver fe80::1: (capa 3)
IPv6 destino: ff02::1:ff00:1 (capa 3)
MAC destino:  33:33:ff:00:00:01 (capa 2)
A modo de comentario , en Cisco, puede generarse automáticamente mediante EUI-64 modificado o configurarse manualmente; fe80::1 suele elegirse en ejemplos y prácticas. Cisco
fe80::1 puede repetirse una LLA en interfaces conectadas a enlaces distintos, porque su alcance está limitado al enlace. Lo necesario es que no haya duplicación dentro del mismo enlace; por eso una LLA se interpreta junto con su interfaz, por ejemplo fe80::1%eth0.
Direcciones unicast del escenario
Link-Local Address (LLA — dirección local al enlace): permite comunicarse dentro de la LAN sin conocer todavía un prefijo global.
fe80::1 identifica al router en ese enlace, es una LLA y permite a la PC saber que debe hacer para comunicaciones con redes remotas, las que no son su red, en realidad busca la MAC de esa LLA del enlace, sería como la MAC del Gateway de IPv4.
Una interfaz puede tener varias direcciones IPv6 simultáneamente, LLA, una o varias GUA y pertenecer a varios grupos multicast.
La dirección multicast es la identificación de un grupo; no reemplaza la dirección unicast de sus miembros.
Cómo leer una dirección multicast
ff |
flags de 4 bits |
scope de 4 bits |
identificador de grupo de 112 bits |
ff02::1 → todos los nodos del enlaceff02::2 → todos los routers del enlace
El primer octeto ff identifica multicast. En ff02, el campo flags vale 0 y scope (alcance) vale 2: link-local.
Los paquetes que llevan esas direcciones quedan en su enlace; el router no los reenvía a la WAN. ff02::1 y ff02::2 son direcciones de grupo predefinidas: la PC no las calcula a partir de su MAC ni las aprende en el RA.
La dirección especial que permite empezar
La dirección no especificada :: equivale a 128 bits en cero. Se utiliza como origen en ciertos mensajes cuando todavía no hay una dirección adecuada para usar. No se asigna como dirección normal de la PC y no se usa como destino. No debe confundirse con ::1, que es loopback (bucle local).
Cuando la PC todavía no dispone de una dirección IPv6 adecuada para utilizar como origen, determinados mensajes de autoconfiguración pueden emplear la dirección no especificada ::. Por ejemplo, ocurre durante DAD. Una vez configurada su dirección Link-Local, normalmente podrá utilizarla como origen de los mensajes Neighbor Discovery.
4 La PC forma su dirección link local
Al habilitar IPv6, la PC puede construir una LLA sin esperar al router.
El prefijo reservado es fe80::/10; en el formato de dirección link-local, los bits siguientes hasta completar los primeros 64 se mantienen en cero y los últimos 64 forman el identificador de interfaz.
Nota:
No debemos confundir el prefijo FE80::/10, que identifica el espacio de direcciones Link-Local, con los primeros 64 bits utilizados en el esquema tradicional de formación de estas direcciones. El RFC 4291 describe esa estructura tradicional, aunque existen precisiones posteriores sobre el alcance de las direcciones Link-Local.
### Identificador de interfaz
Interface Identifier (IID — identificador de interfaz) es la parte de 64 bits que usaremos en este ejemplo. Para continuar exactamente con las direcciones sencillas del apunte anterior, suponemos un IID ilustrativo 0000:0000:0000:0020. Con él, la candidata link-local es fe80::20. Esto es una elección didáctica; no significa que SLAAC genere normalmente un número corto como ::20.
Primeros 64 bits: fe80:0000:0000:0000IID ilustrativo: 0000:0000:0000:0020LLA candidata: fe80:0000:0000:0000:0000:0000:0000:0020Abreviada: fe80::20
Un ejemplo alternativo con EUI 64 modificado
Un método clásico deriva el IID de una MAC Ethernet: inserta ff:fe en el centro de los seis octetos e invierte el bit U/L del primer octeto. EUI significa Extended Unique Identifier — identificador único extendido. Este cálculo se muestra para comprender el mecanismo, no como requisito de SLAAC. [4]
MAC: 00:11:22:33:44:55Insertar ff:fe: 00:11:22:ff:fe:33:44:55Invertir bit U/L: 02:11:22:ff:fe:33:44:55IID: 0211:22ff:fe33:4455LLA resultante: fe80::211:22ff:fe33:4455
Invertir ese bit equivale a aplicar XOR con 0x02 al primer octeto: 0x00 XOR 0x02 = 0x02. La MAC física permanece 00:11:22:33:44:55; lo que cambia es el IID calculado.
Los sistemas pueden generar IID estables opacos o direcciones temporales, sin incorporar la MAC. RFC 8064 recomienda el mecanismo de RFC 7217 para direcciones estables SLAAC y desaconseja incrustar direcciones de capa 2 estables. Tampoco se exige que LLA y GUA tengan el mismo IID. [5]
A partir de aquí retomamos fe80::20 para que la secuencia desemboque en la PC 2001:db8:100:1::20 del apunte posterior. La dirección candidata todavía debe pasar por DAD.
5 Cómo se forman las multicast de nodo solicitado
Solicited-Node Multicast Address — dirección multicast de nodo solicitado: grupo asociado a una dirección unicast o anycast. Se forma con los últimos 24 bits de esa dirección y el prefijo ff02::1:ff00:0/104. [3]
Multicast de nodo solicitado = prefijo de 104 bits + últimos 24 bitsForma general: ff02::1:ffXX:XXXX
### Para la dirección candidata de la PC
Unicast: fe80::20Últimos 24 bits: 00:00:20Multicast asociada: ff02::1:ff00:20
La escritura ::20 es hexadecimal. Al expandir la dirección, los últimos tres octetos son 00, 00 y 20. No se toman los últimos 24 bits del prefijo LAN ni de la MAC: se toman de la dirección IPv6 que se está considerando.
### Para la dirección del router
Unicast: fe80::1Últimos 24 bits: 00:00:01Multicast asociada: ff02::1:ff00:1
La PC se une al grupo asociado a su propia candidata antes de DAD. Cuando necesite resolver fe80::1, enviará al grupo del router. No necesita unirse al grupo del router para enviarle un paquete.
De multicast IPv6 a MAC multicast Ethernet
En Ethernet, la MAC destino para un paquete IPv6 multicast se forma con 33:33 seguido de los últimos 32 bits de la dirección IPv6 multicast. Este mapeo es directo y no requiere resolver una MAC mediante NS/NA. [4]
| Destino IPv6 | Últimos 32 bits | MAC destino Ethernet |
| ff02::1 | 00:00:00:01 | 33:33:00:00:00:01 |
| ff02::2 | 00:00:00:02 | 33:33:00:00:00:02 |
| ff02::1:ff00:20 | ff:00:00:20 | 33:33:ff:00:00:20 |
| ff02::1:ff00:1 | ff:00:00:01 | 33:33:ff:00:00:01 |
Son dos cálculos distintos: unicast → multicast de nodo solicitado usa 24 bits; multicast IPv6 → MAC multicast usa 32 bits. Varias unicast pueden compartir el mismo grupo. Por eso el receptor también examina la dirección objetivo completa dentro del mensaje NS.
6 DAD comprueba la dirección candidata
Para comprobar fe80::20, la PC utiliza Neighbor Solicitation (NS — solicitud de vecino). La dirección que se comprueba aparece en el campo Target Address — dirección objetivo. La dirección IPv6 destino es el grupo multicast correspondiente, no la candidata unicast. [2]
| Campo | DAD de la LLA de la PC |
| Mensaje | NS; ICMPv6 tipo 135 |
| IPv6 origen | :: |
| IPv6 destino | ff02::1:ff00:20 |
| Target Address | fe80::20 |
| Target Address | fe80::20 |
| MAC destino | 33:33:ff:00:00:20 |
| Opción de MAC origen | No se incluye cuando el origen IPv6 es :: |
La pregunta conceptual es «¿alguien está usando fe80::20?». No es «¿cuál es la MAC del router?». Aunque ambos procedimientos usan NS, DAD y resolución de direcciones cumplen funciones diferentes.
Si otro nodo ya tiene esa dirección, puede responder mediante Neighbor Advertisement (NA — anuncio de vecino). En respuesta a un NS con origen ::, el NA se dirige a ff02::1 y lleva el indicador Solicited en cero. Un NS de otro nodo que esté comprobando la misma candidata también puede revelar un conflicto. [1, 2]
Si no se detecta duplicación después del procedimiento configurado, la dirección deja de ser tentative — tentativa y se vuelve utilizable. El caso de ejemplo supone una LAN operativa y ausencia de duplicados. La detección es un procedimiento del protocolo; no una prueba absoluta frente a pérdidas o fallas del enlace.
Cuando una dirección todavía está en estado tentative, el nodo no debe responder a una solicitud NS como si esa dirección ya estuviera asignada normalmente.
Si durante DAD recibe un NS de otro nodo que está comprobando esa misma dirección, debe considerar la posibilidad de duplicación
DAD y SLAAC no tienen mensajes propios independientes: utilizan mensajes de ICMPv6 asociados a ND. Por ejemplo, SLAAC utiliza la información de los RA, y DAD utiliza NS y detecta posibles conflictos mediante NS o NA.
SLAAC es el mecanismo de autoconfiguración de direcciones IPv6, mientras que DAD es el procedimiento que comprueba su unicidad en el enlace. Ambos se apoyan en mensajes del protocolo Neighbor Discovery, transportados mediante ICMPv6. SLAAC no es un protocolo independiente de Neighbor Discovery
SLAAC es un mecanismo definido en RFC 4862 que utiliza información obtenida mediante ND y aplica procedimientos como DAD.
Lo que sabe la PC después de este paso
LLA utilizable: fe80::20Grupos: ff02::1 y ff02::1:ff00:20GUA: todavía no tieneRouter por defecto: todavía no lo conoce
La PC ya puede intercambiar determinados mensajes IPv6 dentro de la LAN. No necesita una GUA para descubrir al router. Si no existe un router que anuncie un prefijo, puede conservar únicamente conectividad local al enlace.
7 RS solicita y RA anuncia
La PC puede esperar un Router Advertisement (RA — anuncio de router) periódico, o enviar un Router Solicitation (RS — solicitud de router) para solicitar un anuncio. El siguiente intercambio utiliza la LLA ya validada. [1]
| Campo | RS de la PC | RA multicast del router |
| ICMPv6 tipo | 133 | 134 |
| IPv6 origen | fe80::20 | fe80::1 |
| IPv6 destino | ff02::2 | ff02::1 |
| MAC origen | 00:11:22:33:44:55 | AA:AA:AA:AA:AA:01 |
| MAC destino | 33:33:00:00:00:02 | 33:33:00:00:00:01 |
RS se dirige a todos los routers porque la PC todavía no sabe cuál es su router. La MAC multicast se calcula directamente: no hace falta conocer antes la MAC unicast del router. Un RA periódico se dirige a todos los nodos; una respuesta a RS también puede ser unicast hacia la PC. Si un RS se envía sin una dirección utilizable, su origen puede ser :: y no incluye la opción de MAC origen. [1]
Información del RA en esta configuración
Origen del RA: fe80::1Router Lifetime: 1800 s [valor ilustrativo mayor que cero]Prefix Information Option: 2001:db8:100:1::/64A = 1 L = 1Preferred Lifetime: 3600 s [ilustrativo]Valid Lifetime: 7200 s [ilustrativo]Source Link-Layer Address: AA:AA:AA:AA:AA:01
Prefix Information Option (PIO — opción de información de prefijo): entrega el prefijo y sus atributos. A significa Autonomous — autónomo y habilita SLAAC para ese prefijo; L significa On-link — en el enlace y permite tratarlo como local. Son indicadores independientes. En este escenario ambos valen 1.
El Router Lifetime mayor que cero permite considerar al emisor como router por defecto. El siguiente salto se identifica con la IPv6 origen del RA, fe80::1. La PIO no es el campo que anuncia el gateway. Un RA con Router Lifetime cero puede anunciar prefijos sin ofrecer al emisor como router por defecto.
Un RA no necesariamente convierte al router que lo envía en un router por defecto. Un router puede anunciar información de prefijos sin ofrecerse como siguiente salto predeterminado.
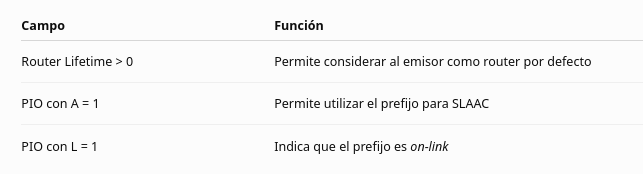
El router anuncia un prefijo, no asigna ::20 a la PC. Su GUA LAN es opcional para este intercambio: RA usa como origen la LLA. La WAN no participa en RS/RA de esta LAN.
8 SLAAC forma la dirección global
En el modelo didáctico, la PC combina el prefijo recibido con el IID ilustrativo. Para esta LAN Ethernet, el prefijo anunciado tiene longitud 64 y A vale 1. [2]
Prefijo: 2001:0db8:0100:0001::/64IID elegido: 0000:0000:0000:0020GUA candidata: 2001:0db8:0100:0001:0000:0000:0000:0020Abreviada: 2001:db8:100:1::20
Con el IID alternativo derivado de la MAC, la dirección sería 2001:db8:100:1:211:22ff:fe33:4455. Ambas construcciones muestran prefijo de 64 bits más IID de 64 bits; solo la primera conserva el valor sencillo del apunte anterior.
### DAD también para la GUA
NS de comprobación de la candidata globalIPv6 origen: ::IPv6 destino: ff02::1:ff00:20Target: 2001:db8:100:1::20MAC destino: 33:33:ff:00:00:20
La LLA y la GUA de este ejemplo tienen los mismos últimos 24 bits. Por eso comparten multicast de nodo solicitado; la dirección Target permite distinguir qué unicast se comprueba. En esta secuencia didáctica aplicamos DAD a ambas candidatas. La reutilización de un IID y otras opciones pueden introducir diferencias en una implementación concreta. [2]
Configuración al terminar
Direcciones de la PCfe80::202001:db8:100:1::20/64Rutas conceptuales sobre la interfaz LANfe80::/64 → LAN2001:db8:100:1::/64 → LAN [por L = 1]::/0 vía fe80::1 → LAN [por Router Lifetime > 0] (Ver que esta sería la ruta por Defecto!)
Preferred Lifetime indica durante cuánto tiempo la dirección es preferida para nuevos usos; Valid Lifetime indica durante cuánto tiempo sigue siendo válida. El tiempo del router por defecto es otro dato. Tener una GUA no implica automáticamente disponer de una ruta por defecto.
El paso de DNS antes de navegar
Para abrir Google o YouTube por nombre, la PC necesita además configuración de Domain Name System (DNS — sistema de nombres de dominio). El RA puede incluir Recursive DNS Server (RDNSS — servidor DNS recursivo), o el equipo puede obtener DNS por otro mecanismo. SLAAC por sí sola no garantiza que DNS esté configurado.
Si se quisiera asegurar DNS, seria DHCPv6 como otro mecanismo de configuración DNS.
9 Neighbor Cache y el enlace con el apunte siguiente
Neighbor Cache — caché o tabla de vecinos: conserva asociaciones entre direcciones IPv6 de vecinos y sus direcciones de capa 2, junto con información de estado. La tabla de rutas responde hacia dónde enviar; la caché de vecinos permite construir la trama para ese vecino.
La MAC del router puede llegar en el RA
En el RA del ejemplo incluimos Source Link-Layer Address Option (SLLAO — opción de dirección de capa de enlace del origen). La PC puede aprender así la asociación fe80::1 → AA:AA:AA:AA:AA:01. Esa entrada puede quedar inicialmente en estado STALE — información disponible sin confirmación reciente de alcanzabilidad. No es obligatorio un NS/NA separado inmediatamente después de cada RA. [1]
Si la asociación todavía no está disponible
| Campo | NS para resolver al router | NA de respuesta |
| IPv6 origen | fe80::20 | fe80::1 |
| IPv6 destino | ff02::1:ff00:1 | fe80::20 |
| Target | fe80::1 | fe80::1 |
| MAC origen | 00:11:22:33:44:55 | AA:AA:AA:AA:AA:01 |
| MAC destino | 33:33:ff:00:00:01 | 00:11:22:33:44:55 |
El NS multicast pregunta por la MAC de fe80::1; el NA solicitado regresa por unicast en este caso. El NS incluye la MAC origen de la PC y el NA la del router. Después, la PC puede construir tramas unicast dirigidas a la MAC LAN del router. Estos valores son un intercambio ilustrativo de resolución normal, diferente de DAD.
ND sigue trabajando después de la configuración
Neighbor Unreachability Detection (NUD — detección de inaccesibilidad de vecinos) verifica si un vecino continúa accesible. Puede emplear NS unicast a un vecino cuya MAC ya se conoce. Redirect — redirección es otro mensaje de ND: un router informa a un host sobre un siguiente salto mejor en el enlace. No interviene en el arranque sencillo descrito aquí. [1]
Las capas involucradas
ND usa Internet Control Message Protocol version 6 (ICMPv6 — protocolo de mensajes de control de Internet versión 6). RS, RA, NS y NA son mensajes de ICMPv6 encapsulados en IPv6, con Next Header 58 cuando no hay extensiones intermedias. Ethernet los transporta en tramas; ND no es un protocolo Ethernet aunque ayude a obtener direcciones MAC. [1]
Los mensajes ND básicos usan Hop Limit 255 y los receptores verifican ese valor. Esto restringe el intercambio al enlace. En los paquetes multicast ff02 el alcance local también impide su encaminamiento. No debe confundirse esta comprobación con la formación de una dirección multicast.
10 Secuencia completa antes de abrir el navegador
| Paso | Acción | Destino IPv6 |
| --- | --- | --- |
| 1 | PC construye candidata LLA fe80::20 | No envía aún |
| 2 | DAD de la LLA con NS desde :: | ff02::1:ff00:20 |
| 3 | PC solicita un anuncio con RS | ff02::2 |
| 4 | Router envía RA con prefijo y tiempos | ff02::1 en el ejemplo |
| 5 | PC forma candidata GUA con SLAAC | No envía aún |
| 6 | DAD de la GUA con NS desde :: | ff02::1:ff00:20 |
| 7 | PC incorpora direcciones y rutas | Configuración local |
| 8 | MAC del router desde RA o NS/NA | Si hace falta, ff02::1:ff00:1 |
Este es un orden de exposición. En una captura real puede aparecer un RA sin RS previo, repetirse mensajes o solaparse procedimientos. No corresponde deducir un error solo porque no se vea exactamente esta secuencia.
Al comenzar el apunte de acceso a Internet, la PC ya dispone de una GUA, una ruta por defecto hacia fe80::1 y, cuando vaya a transmitir, una asociación de vecino utilizable. Para Google, IPv6 destino será 2001:db8:300::100; la trama Ethernet del primer salto tendrá como MAC destino AA:AA:AA:AA:AA:01.
La LLA del router identifica al siguiente salto. No sustituye al destino del paquete que va a Google. Esta distinción conecta el descubrimiento inicial de la red con el encaminamiento explicado en el apunte posterior.
Preguntas para comprobar la comprensión
¿Por qué la PC puede enviar un RS antes de tener una GUA?
¿Por qué enviar a ff02::2 no requiere conocer la MAC unicast del router?
¿Qué diferencia hay entre IPv6 destino y Target Address en un NS de DAD?
¿Qué campos del RA permiten aprender el prefijo y el router por defecto?
¿Por qué no siempre se observa un NS/NA para conocer la MAC del router?
Referencias técnicas
[1] RFC 4861 · Neighbor Discovery for IP version 6. Secciones 3–7. https://www.rfc-editor.org/rfc/rfc4861
[2] RFC 4862 · IPv6 Stateless Address Autoconfiguration. Sección 5. https://www.rfc-editor.org/rfc/rfc4862
[3] RFC 4291 · IP Version 6 Addressing Architecture. Secciones 2.5–2.8. https://www.rfc-editor.org/rfc/rfc4291
[4] RFC 2464 · Transmission of IPv6 Packets over Ethernet Networks. Secciones 4 y 7. https://www.rfc-editor.org/rfc/rfc2464
[5] RFC 8064 · Recommendation on Stable IPv6 Interface Identifiers. https://www.rfc-editor.org/rfc/rfc8064
[6] RFC 8106 · IPv6 Router Advertisement Options for DNS Configuration. https://www.rfc-editor.org/rfc/rfc8106