Acceso de Internet Completo (nuevo 2026)
4. Navegando IPv6
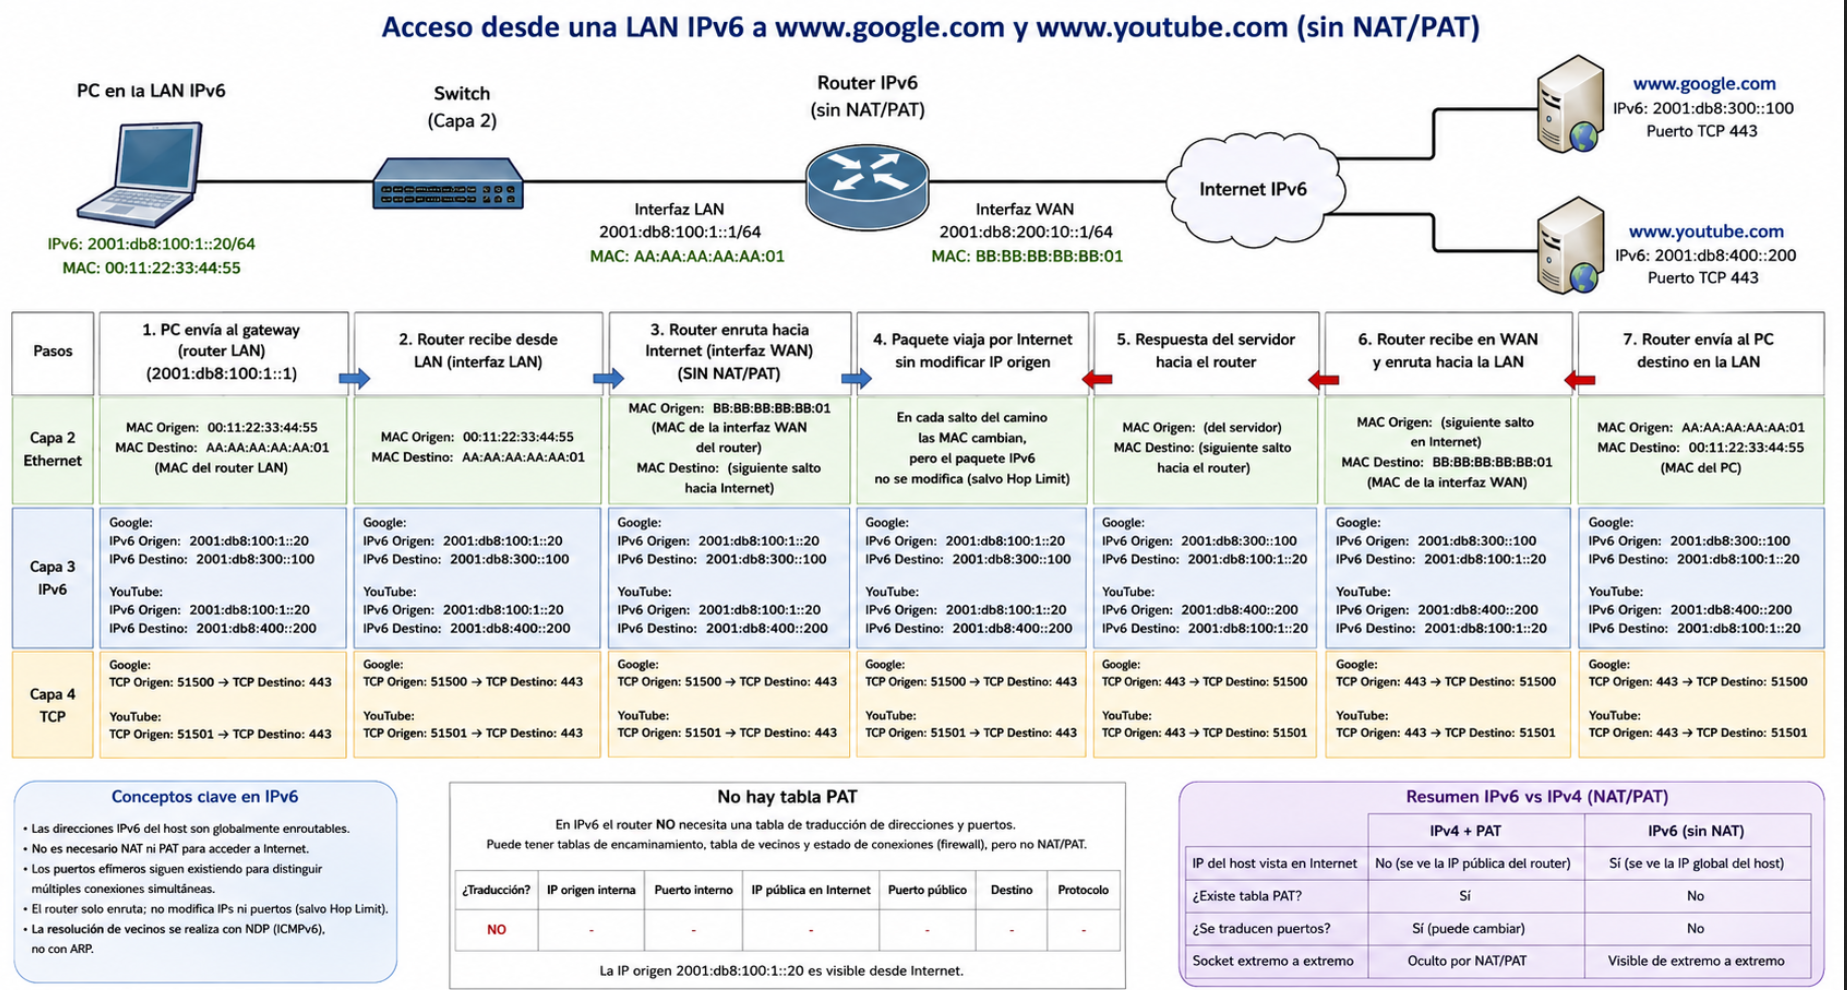
Acceso desde una LAN IPv6 a Google y YouTube
El escenario es similar al que planteamos en el capítulo anterior.
Un equipo con IPv6 abre un navegador y accede a dos páginas: www.google.com y www.youtube.com.
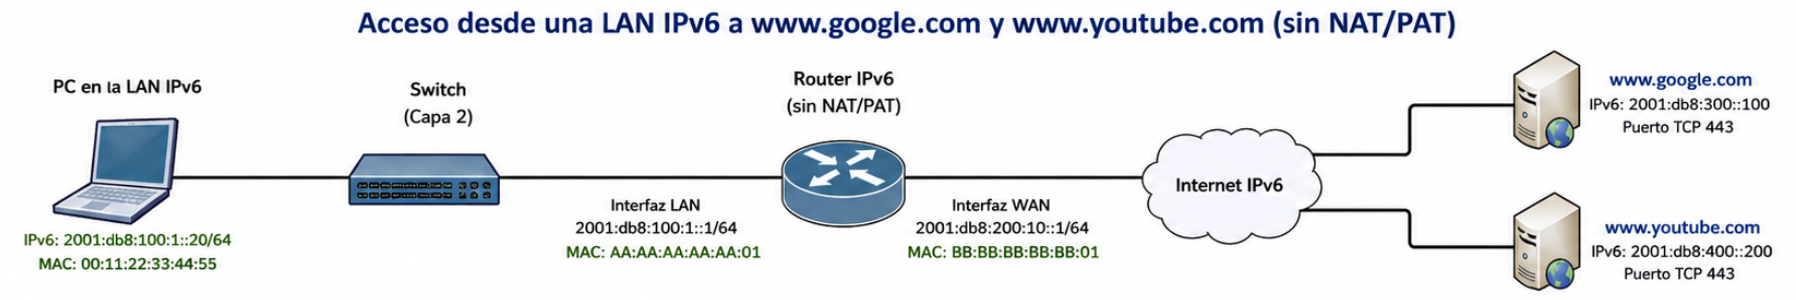
En este capítulo se utiliza IPv6.
Una computadora como la PC de la figura posee, por ejemplo, la dirección global: 2001:db8:100:1::20/64 y su router tiene en la interfaz LAN: GUA 2001:db8:100:1::1/64 y LLA fe80::1
NOTA: Ver que la IPv6 GUA de la Interfaz LAN del Router no es indispensable para que los paquetes sean encaminados, veremos que LLA es la necesaria para saber por donde salir.
Queda la pregunta, entonces para que se sirve , principalmente para que el propio router sea direccionable globalmente a través de esa interfaz. Es decir, puede utilizarse para administración, SSH, HTTPS, SNMP, pruebas con ping, como dirección origen de determinados paquetes generados por el propio router, etc.
La interfaz WAN del router pertenece a otra red IPv6, por ejemplo: 2001:db8:200:10::1/64
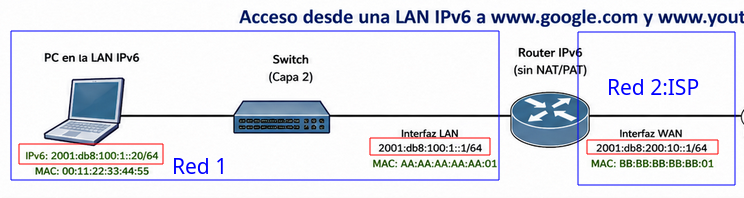
A diferencia del caso IPv4 anterior, la dirección del host : 2001:db8:100:1::20 es una dirección IPv6 globalmente enrutable.
Por lo tanto, el router no necesita reemplazarla por su propia dirección , aquí en principio NO sería necesario hacer NAT, al menos no por cuestiones de modificar la dirección privada, que NO existe.
Supongamos nuevamente que el usuario abre dos pestañas del navegador:
www.google.comwww.youtube.com
Luego de realizar la resolución DNS, supongamos que obtiene, de manera ilustrativa:
www.google.com → 2001:db8:300::100www.youtube.com → 2001:db8:400::200
El sistema operativo crea conexiones independientes utilizando puertos efímeros en el lado de la PC, 5100 en para Google y 51501 para Yotube y los de destino son los que corresponden a HTTPS , o sea 443.
Para Google: [2001:db8:100:1::20]:51500 →
[2001:db8:300::100]:443
Para YouTube: [2001:db8:100:1::20]:51501 →
[2001:db8:400::200]:443
Nota: ver que esto sería una 4-tupla, para ser un socket se necesitaría el protocolo.
Los corchetes son una convención habitual cuando se representa una dirección IPv6 junto con un número de puerto, ya que la propia dirección IPv6 contiene el carácter : , esto lo mencionamos antes.
Los sockets siguen existiendo
El concepto de socket no cambia por utilizar IPv6, el Socket lo gestiona la capa 4. Allí hay puertos, IPs y protocolo tcp.
Para la conexión con Google tenemos:
- Socket cliente:
[2001:db8:100:1::20]:51500 el socket de cada endpoint - Socket servidor de Google :
[2001:db8:300::100]:443 el socket de cada endpoint
Y la conexión TCP puede identificarse mediante la correspondiente 4-tupla (dos end point) :
2001:db8:100:1::20515002001:db8:300::100443tcpprotocolo.
Para el caso de YouTube:
Socket cliente:
[2001:db8:100:1::20]:51501
Socket servidor:
[2001:db8:400::200]:443
La utilización de puertos efímeros continúa siendo necesaria porque permiten distinguir múltiples conexiones simultáneas originadas en el mismo host.
El datagrama va a la red, ¿pero como llega al router?
Notar que ni la dirección de origen IPv6 , ni la de destino de IPv6 corresponden al Router, entonces hay que preguntarse ¿por que el Router toma ese datagrama?
La respuesta está justamente en capa 2. Notar que la PC tiene este paquete IPv6:
IPv6 origen: 2001:db8:100:1::20 ← PC
IPv6 destino: 2001:db8:300::100 ← GoogleSi bien ninguna de las direcciones es la propia del Router el datagrama le llega al router desde capa 2 a la capa 3 la cual aplica su lógica , ver el diagrama de flujo de su lógica.
La PC compara la dirección destino con su prefijo local:
PC: 2001:db8:100:1::20/64
Red LAN: 2001:db8:100:1::/64
Google: 2001:db8:300::100y determina: Google NO está en mi enlace local.
En este ejemplo suponemos que la PC ya recibió un Router Advertisement y aprendió la dirección link-local del router por defecto. Utilizamos fe80::1 para simplificar la explicación; en una instalación real se empleará la LLA que figure como origen del RA. Si todavía no conoce ningún router, la PC puede enviar un Router Solicitation a ff02::2, sin conocer previamente la LLA ni la MAC individual del router.
Entonces consulta su propia tabla de encaminamiento y encuentra, conceptualmente la MAC asociada al Router obtenida como respuesta a un RS o de haber escuchado un RA, entonces:
::/0 via fe80::1 ← Dirección de LLA del Router , por eso llega al Router desde capa 2!
Nota: para nuestras prácticas con MK la dirección de LLA la genera el propio RouterOS, con FE80:: + EUI-64.
El router no es el destino IPv6 (capa 3) ; si es el destino Ethernet (capa 2)
La PC construye una trama Ethernet en capa 2, así:
┌──────────────────────────────────────────────┐
│ TRAMA ETHERNET │
│ │
│ MAC origen: MAC de la PC │
│ MAC destino: MAC LAN del ROUTER <--!! │
│ │
│ ┌──────────────────────────────────────┐ │
│ │ PAQUETE IPv6 │ │
│ │ │ │
│ │ IPv6 origen: PC │ │
│ │ IPv6 destino: GOOGLE │ │
│ └──────────────────────────────────────┘ │
└──────────────────────────────────────────────┘De manera gráfica:
Capa 2:
PC ───────────────────────────────► ROUTER
MAC PC MAC Router
Capa 3:
PC ───────────────────────────────────────────► GOOGLE
IPv6 PC IPv6 Google
Son dos destinatarios conceptualmente diferentes, porque corresponden a dos capas distintas.
Entonces llega la trama al router en capa 2
La tarjeta/interfaz Ethernet del router ve:
MAC destino = AA:AA:AA:AA:AA:01que es su propia MAC. Por eso acepta la trama, luego de eliminar el encabezado de capa 2, resta pasar la capa 3.
¿Qué ocurre cuando el paquete llega a la capa 3 del router?
Ahora el router analiza el paquete IPv6 y aplica su lógica , ver el diagrama de flujo de su lógica.
Y encuentra:
IPv6 destino = 2001:db8:300::100“Pero esa dirección no es del router.”
Exactamente. Y precisamente por eso el router debe encaminarlo. Un router recibe paquetes que en su inmensa mayoría no están dirigidos a ninguna de sus propias direcciones IP.
Para Google, el paquete sale originalmente como:
IPv6 origen: 2001:db8:100:1::20 ( dirección de la PC de origen)
IPv6 destino: 2001:db8:300::100 ( dirección del servidor de destino)
TCP origen: 51500
TCP destino: 443
El router recibe un paquete cuya dirección IPv6 destino no corresponde a una de sus propias direcciones. Por lo tanto, consulta su tabla de encaminamiento IPv6 para determinar por qué interfaz debe reenviarlo.
Pero, a diferencia de IPv4 con PAT:
- no modifica la dirección IPv6 de origen => menos trabajo para el Router!.
- Tampoco modifica el puerto TCP de origen. => menos trabajo para el Router!.
-
Por lo tanto, el router no necesita una tabla de traducción como:
192.168.1.20:51500 ↔ 181.30.40.50:61000=> menos trabajo para el Router! , porque no existe esa traducción.
El paquete sale por la interfaz WAN manteniendo:
[2001:db8:100:1::20]:51500 →
    [2001:db8:300::100]:443
Para YouTube ocurre exactamente lo mismo:
[2001:db8:100:1::20]51501 → [2001:db8:400::200]:443
No existe tabla PAT en el Router.
En IPv4 teníamos conceptualmente una tabla como ésta:
| Host interno | Puerto interno | Dirección pública | Puerto público | Destino |
|---|---|---|---|---|
| 192.168.1.20 | 51500 | 181.30.40.50 | 61000 | |
| 192.168.1.20 | 51501 | 181.30.40.50 | 61001 | YouTube |
En IPv6, esa tabla PAT desaparece.
El router podría mantener otras tablas relacionadas con el funcionamiento normal de la red, por ejemplo:
-
tabla de encaminamiento IPv6;
-
tabla de vecinos;
-
estado de conexiones del firewall;
-
información de Neighbor Discovery.
Pero no necesita una tabla que traduzca dirección y puerto privados hacia una dirección pública única.
Capa 2 en IPv6
Una vez que la PC determinó que debe enviar el paquete al router mediante la ruta por defecto ::/0 via fe80::1, necesita conocer la dirección MAC correspondiente a la LLA fe80::1 de la interfaz LAN del router.
Si esa asociación no se encuentra todavía en la Neighbor Cache, utiliza Neighbor Discovery Protocol (NDP), mediante mensajes Neighbor Solicitation y Neighbor Advertisement, para obtenerla.
Una vez resuelta, la PC dispone conceptualmente de:
Ruta por defecto:
::/0 vía fe80::1

Neighbor Cache:
fe80::1 → AA:AA:AA:AA:AA:01 ( MAC del router)
Cuando la Tabla de Vecino tiene la entrada de MAC que necesitamos.
La trama Ethernet enviada dentro de la LAN tendrá:
MAC origen: 00:11:22:33:44:55 - > MAC destino: AA:AA:AA:AA:AA:01 (MAC del router)
Dentro de la trama Ethernet ( capa 2) estará encapsulado el paquete IPv6:
2001:db8:100:1::20 → 2001:db8:300::100
El router recibe la trama, elimina el encabezado Ethernet y analiza la dirección IPv6 destino.
Observación, en este punto conviene preguntarse : ¿Por que el router toma un datagrama en el que ninguna dirección es para el?
La respuesta está en que el la recibe por que en Capa 2 le llega a el una trama Ethernet , esta se pasa a capa 3 y allí, utiliza la lógica ( ver diagrama de flujo en el capítulo 3.1)
Luego crea una nueva trama para el siguiente enlace, esto es en CAPA 2, no en capa 3, en Capa 3 sigue como vino el Datagrama.
Por lo tanto, igual que ocurría con IPv4:
las direcciones MAC cambian salto a salto.
Pero a diferencia de IPv4 en IPv6 el origen y destino permanecen, en condiciones normales, extremo a extremo.
Respuesta del servidor
Google recibe directamente como dirección de origen:
2001:db8:100:1::20
y no la dirección del router.
Por lo tanto responde:
[2001:db8:300::100]:443 → [2001:db8:100:1::20]:51500
La respuesta es encaminada por Internet hasta llegar al router de la LAN.
El router observa la dirección IPv6 destino:
2001:db8:100:1::20
consulta su tabla de encaminamiento y determina que ese host se encuentra conectado a su interfaz LAN.
Mediante su Neighbor Cache conoce -o averigua mediante NDP- la dirección MAC correspondiente al host, vamos a asumir que ya la tiene.
Finalmente genera una trama:
MAC Router LAN → MAC PC
conteniendo:
[2001:db8:300::100]:443 → [2001:db8:100:1::20]:51500
El sistema operativo recibe el segmento TCP y utiliza el puerto destino 51500 para entregarlo a la conexión correspondiente con Google.
Para YouTube sucede lo mismo con el puerto 51501.
Entonces, ¿qué función cumple el router IPv6?
En IPv4 con PAT el router realizaba dos funciones muy visibles:
-
encaminamiento;
-
traducción de direcciones y puertos.
En IPv6, normalmente realiza principalmente:
-
encaminamiento entre prefijos IPv6;
-
funciones de firewall;
-
Neighbor Discovery en sus enlaces;
-
eventualmente Router Advertisement para informar el prefijo y permitir al host descubrir al router predeterminado, identificado por la LLA origen del RA, además de otros parámetros.
No necesita ocultar los hosts detrás de una única dirección pública.
Esto restaura una característica fundamental del diseño original de IP:
la comunicación extremo a extremo.
El servidor puede observar directamente la dirección IPv6 global del host que origina la comunicación.
¿Significa esto que el host queda desprotegido?
No, el PAT en algunos ISP es mencionado como una protección para el usuario, pero es mas bien un argumento de venta.
La ausencia de NAT no significa ausencia de seguridad.
En una red IPv6 es habitual que el router utilice un firewall con inspección de estado.
Por ejemplo, puede permitir:
LAN → Internet
para conexiones iniciadas desde el interior y permitir los paquetes de respuesta correspondientes.
Al mismo tiempo puede bloquear conexiones nuevas iniciadas desde Internet hacia los equipos de la LAN.
Por lo tanto:
NAT no debe confundirse con firewall.
En IPv4 ambas funciones suelen encontrarse en el mismo equipo y esto puede generar la impresión de que NAT proporciona la seguridad.
En IPv6 la separación conceptual resulta mucho más clara.
Comparación final IPv4 vs. IPv6
IPv4 con PAT:
192.168.1.20:51500
↓ PAT
181.30.40.50:61000
↓
Google:443
El servidor Google ve:
181.30.40.50:61000
IPv6:
[2001:db8:100:1::20]:51500
↓
Router IPv6, sin traducción
↓
[2001:db8:300::100]:443
El servidor Google ve directamente:
[2001:db8:100:1::20]:51500
Por lo tanto, la diferencia esencial puede resumirse así:
En IPv4 con PAT, el router modifica el socket visible desde Internet.
En IPv6, normalmente el router solamente encamina el paquete; los sockets de los extremos permanecen identificables de extremo a extremo.